


Un cliente solicita el último contrato, los planos técnicos o el expediente de un caso. El documento se encuentra en la bandeja de entrada de alguien, en una unidad compartida antigua y, posiblemente, adjunto a un mensaje de chat. El intercambio seguro de documentos con los clientes está diseñado para eliminar esa incertidumbre. Ofrece a los clientes un acceso rápido a la información correcta, al tiempo que permite a tu organización mantener el control sobre la seguridad, los permisos y el historial de los documentos.
Para los equipos operativos, la cuestión no es simplemente enviar archivos de forma segura. Se trata de crear un proceso fiable que evite las versiones obsoletas, reduzca las solicitudes repetidas y proporcione pruebas de quién ha accedido a información confidencial. Para los equipos de TI y de cumplimiento normativo, significa ampliar el acceso más allá de la organización sin crear una copia no gestionada del parque documental.
Por qué los archivos adjuntos de correo electrónico plantean un problema de control
El correo electrónico sigue siendo útil para la comunicación rutinaria, pero constituye una base débil para compartir documentos críticos para el negocio. Una vez adjuntado un archivo, puede reenviarse, descargarse en dispositivos no gestionados o conservarse indefinidamente en los buzones de correo. Sustituir un documento obsoleto implica enviar otro archivo adjunto y confiar en que todos los destinatarios lo utilicen.
«La seguridad no consiste solo en proteger los documentos, sino en controlar cómo circulan, quién los ve y qué ocurre a continuación».
— Laura Mitchell, consultora de gobernanza de la información
Esto genera un ciclo habitual de retrasos operativos. El personal dedica tiempo a responder a solicitudes de archivos que ya se han enviado. Los clientes trabajan con documentos obsoletos. Los equipos no pueden confirmar fácilmente si un destinatario ha recibido o consultado un archivo. Cuando surge una disputa, una auditoría o una solicitud de acceso a datos, reconstruir el historial puede llevar mucho más tiempo del que debería.
El riesgo aumenta cuando los documentos contienen datos personales, información financiera, propiedad intelectual, expedientes legales o planes comercialmente sensibles. Un archivo protegido con contraseña puede ofrecer cierta protección, pero no resuelve el control de versiones, la gestión de permisos ni la auditabilidad. La propia contraseña suele enviarse a través del mismo canal de correo electrónico.
Un entorno de gestión de documentos controlado cambia este modelo. En lugar de distribuir múltiples copias, los usuarios autorizados acceden a una versión regulada almacenada en un repositorio central. La organización puede actualizar, retirar o sustituir un documento sin perder el control de lo que ha sucedido.
Qué debe ofrecer el intercambio seguro de documentos con los clientes
Un proceso útil de intercambio con los clientes equilibra la protección con la facilidad de uso. Si el acceso resulta difícil, los clientes seguirán solicitando archivos adjuntos, utilizando servicios personales de transferencia de archivos o pidiendo al personal que eluda el sistema. Si el acceso es demasiado amplio, la información confidencial queda expuesta innecesariamente.
El equilibrio adecuado depende del tipo de documento, de la relación con el cliente y del marco normativo. Un proyecto de construcción puede requerir un acceso controlado a planos en constante evolución y a registros de la obra. Un equipo jurídico puede necesitar carpetas estrictamente organizadas por asuntos y un historial de acceso detallado. Un proveedor de asistencia sanitaria puede necesitar controles más estrictos en torno a la información personal y clínica. El principio sigue siendo el mismo: cada cliente debe ver lo que necesita, y nada más.
Acceso basado en permisos
Los permisos deben asignarse a nivel de carpeta, espacio de trabajo o documento, de acuerdo con un modelo de acceso definido. Un cliente puede necesitar acceso de solo lectura a documentos aprobados, mientras que los gestores de proyectos internos necesitan poder cargar y revisar archivos. Los proveedores externos pueden requerir acceso únicamente a una parte del repositorio de un proyecto.
El acceso basado en roles resulta especialmente valioso cuando cambian los equipos de los clientes. En lugar de gestionar los permisos documento por documento, los administradores pueden asignar el acceso a un grupo de clientes y retirarlo cuando finalice la colaboración. Esto reduce la probabilidad de que antiguos contactos conserven el acceso debido a que se haya pasado por alto un permiso individual.
Control de versiones en el que los clientes pueden confiar
Los clientes no deberían tener que comparar nombres de archivo como «final», «final_v2» y «final_revised». Un sistema de gestión de documentos debe mantener un historial de versiones claro, identificar la versión actual aprobada y conservar las versiones anteriores cuando así lo exija la política.
«Los clientes trabajan más rápido y toman mejores decisiones cuando acceden a una única fuente de información fiable, en lugar de a copias de archivos dispersas».
— David Harper, asesor de transformación digital
Esto es más que una simple comodidad administrativa. Cuando los clientes pueden acceder a una única fuente de información fiable y reconocida, las aprobaciones se agilizan y se reducen las disputas sobre qué documento sirvió de base para una decisión. Los equipos internos también ganan confianza en que una corrección o una especificación actualizada llegará al público adecuado.
Registros de auditoría y responsabilidad
En el caso de los documentos confidenciales, a menudo es necesario saber quién subió un archivo, lo modificó, accedió a él o lo aprobó. Las pistas de auditoría proporcionan esa evidencia sin depender de registros de correo electrónico dispersos. Contribuyen al buen gobierno interno y pueden simplificar las respuestas a las consultas de los clientes, las revisiones de calidad y las investigaciones de cumplimiento normativo.
Los requisitos de auditoría varían. Algunas organizaciones necesitan registros detallados de cada acción, mientras que otras solo tienen que demostrar que los documentos se compartieron mediante un proceso autorizado. Adapta el nivel de seguimiento al riesgo que conlleva, en lugar de aplicar el mismo proceso restrictivo a todos los archivos.
Caducidad, revocación y descargas controladas
El acceso de los clientes no debería ser automático ni indefinido. El acceso limitado en el tiempo resulta útil para pliegos de condiciones, materiales de diligencia debida, colaboraciones temporales en proyectos e informes confidenciales. Cuando finaliza el plazo, se puede retirar el acceso sin necesidad de pedir a los destinatarios que eliminen las copias de sus bandejas de entrada.
Los controles de descarga también requieren criterio. Impedir las descargas puede ser adecuado para información altamente confidencial, pero puede frustrar a los clientes que necesitan acceso sin conexión a documentos de trabajo. En muchos casos, los derechos de descarga controlados, combinados con permisos claros, registros de auditoría y políticas de conservación de documentos, ofrecen un enfoque más práctico.
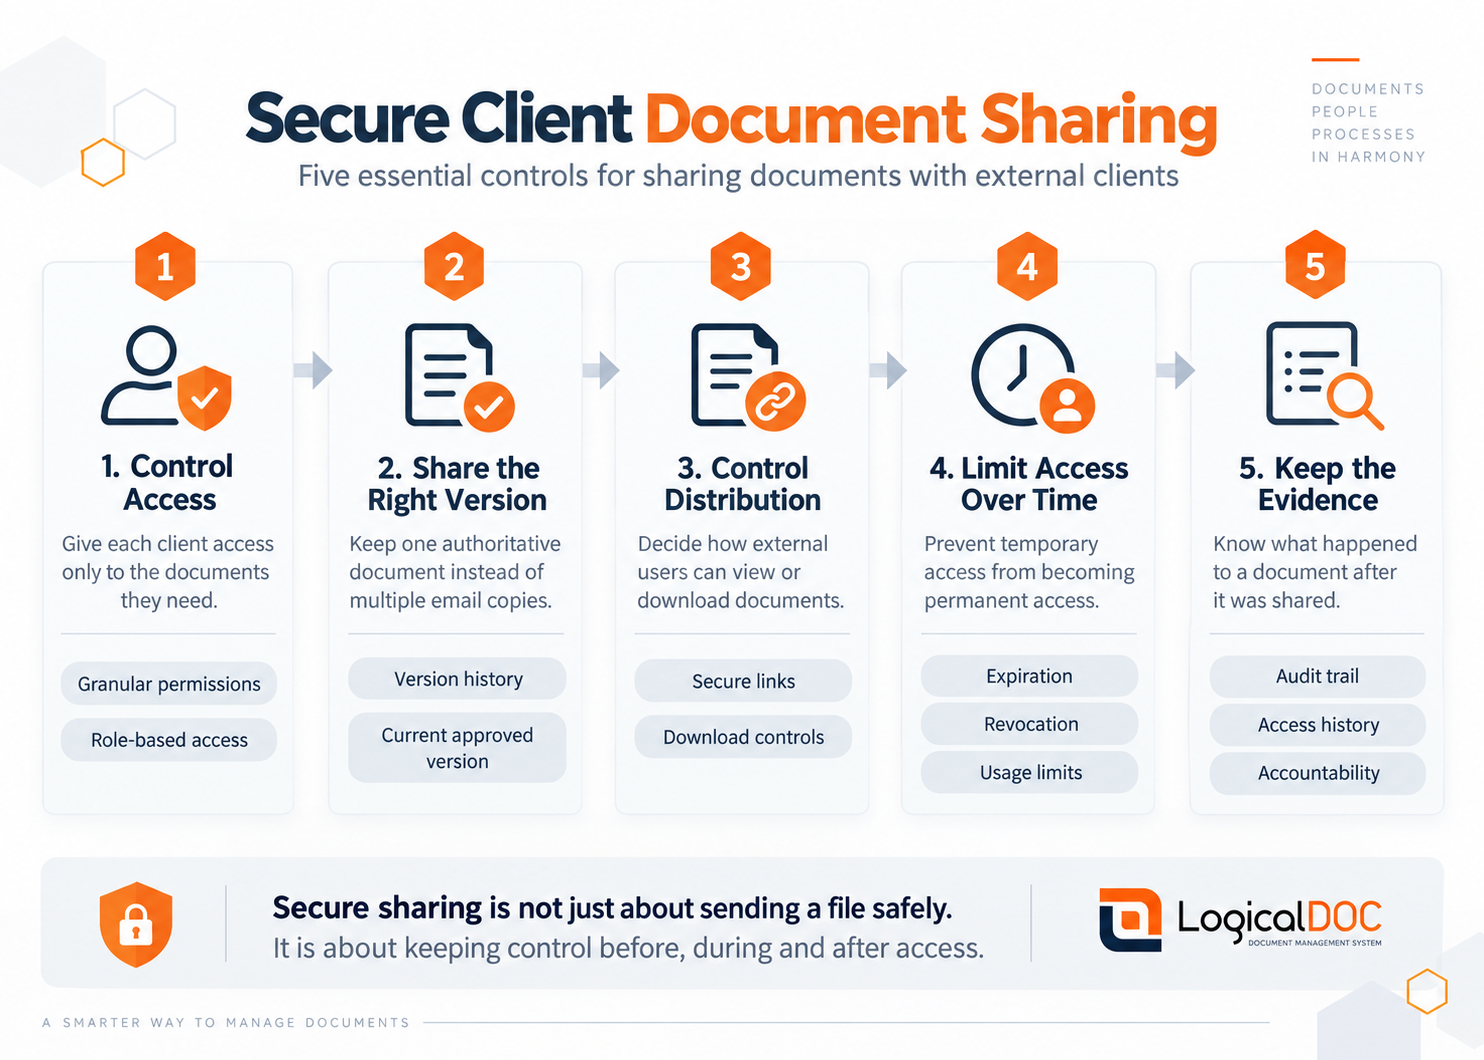
Compartir de forma segura no consiste solo en enviar un archivo de forma segura. Se trata de mantener el control antes, durante y después del acceso.
Diseña el proceso en torno al recorrido del cliente
La tecnología funciona mejor cuando refleja cómo circulan los documentos a lo largo de una relación real con el cliente. Empieza por identificar los documentos que se comparten habitualmente con terceros, quién los aprueba y cuándo el cliente necesita acceder a ellos. Esto suele poner de manifiesto la duplicación de esfuerzos, la falta de claridad en la titularidad y las carpetas que mezclan documentos de trabajo internos con contenido listo para el cliente.
Crea espacios de trabajo específicos para cada cliente o proyecto, en lugar de dar acceso a los usuarios externos a amplios directorios internos. Dentro de cada espacio de trabajo, separa los documentos del cliente aprobados de los borradores internos, las notas y los archivos de trabajo. Esta sencilla distinción protege el material interno confidencial y hace que la experiencia del cliente sea más fácil de entender.
Establece convenciones de nomenclatura y estados de los documentos que resulten significativos tanto para el personal como para los clientes. Por ejemplo, un plano puede pasar de «borrador» a «en revisión» y, finalmente, a «aprobado para la construcción». Una política puede marcarse como «vigente», «derogada» o «archivada». Las etiquetas de estado claras reducen la dependencia de explicaciones informales y evitan que los usuarios actúen basándose en material sin finalizar.
Los flujos de trabajo de aprobación resultan especialmente útiles cuando los documentos deben revisarse antes de su divulgación externa. Un flujo de trabajo puede remitir un contrato, un informe o una presentación técnica a las personas adecuadas, registrar la decisión y colocar la versión aprobada en el área accesible para el cliente. Esto reduce el riesgo de que un empleado bienintencionado comparta un archivo incompleto o no aprobado debido a la presión del tiempo.
Ofrecer control al departamento de TI sin suponer una carga para los usuarios
El intercambio seguro debe encajar en la arquitectura de información general de la organización. Los equipos de TI deben tener en cuenta la gestión de identidades, la autenticación, la retención, las copias de seguridad, el cifrado, la ubicación del alojamiento y la integración con los sistemas empresariales existentes. Los equipos de operaciones necesitan una recuperación rápida, procesos de carga sencillos y la confianza de que los clientes puedan utilizar el sistema sin necesidad de un soporte técnico exhaustivo.
Una plataforma que admita la implementación en la nube, en la nube híbrida y en las propias instalaciones ofrece a las organizaciones más opciones a la hora de cumplir los requisitos operativos, de seguridad y de residencia de datos. El modelo preferido puede depender de la normativa del sector, la infraestructura interna y la sensibilidad de los documentos en cuestión. No existe una respuesta universal en materia de implementación, pero debe haber una justificación clara para el modelo seleccionado.
La integración también es importante. Si los documentos de los clientes proceden de un sistema de línea de negocio, una plataforma CRM o una aplicación de flujo de trabajo, la exportación y la carga manuales pueden reproducir los errores que el nuevo proceso pretende eliminar. El acceso a las API y unas integraciones bien planificadas pueden mantener la creación, la clasificación y el intercambio de documentos vinculados al trabajo existente.
LogicalDOC respalda este enfoque al centralizar los documentos, aplicar permisos granulares y mantener historiales de versiones e información de auditoría en un repositorio estructurado. Su diseño modular permite a las organizaciones incorporar las funcionalidades que necesitan, al tiempo que se mantiene la flexibilidad de implementación y el soporte profesional para requisitos más complejos.
Errores comunes que debilitan la seguridad de los documentos de los clientes
El error más común es tratar una carpeta compartida como un portal de clientes sin revisar los permisos heredados. Una carpeta puede parecer correctamente organizada, pero permitir a los usuarios consultar material fuera del ámbito previsto. Comprueba el acceso desde la perspectiva de cada rol de cliente antes de poner a disposición un espacio de trabajo.
Otro error es centrarse exclusivamente en los controles de acceso e ignorar la calidad de los documentos. Compartir de forma segura la versión incorrecta sigue generando riesgos comerciales y de cumplimiento normativo. Combina los permisos con los estados de los documentos, los flujos de trabajo de aprobación y una titularidad clara para los registros de alto valor.
Por último, no des por sentado que la adopción se producirá por sí sola. Ofrece a los usuarios internos un proceso breve y práctico para cargar, clasificar y publicar documentos. Proporciona a los clientes una explicación sencilla sobre dónde encontrar la información y a quién dirigirse si falla el acceso. Un sistema que reduce el tiempo de recuperación de la información de horas a segundos solo ofrece esa ventaja cuando las personas lo utilizan de forma sistemática.
Empieza por los documentos que causan más problemas
No es necesario migrar todos los archivos históricos antes de mejorar la experiencia del cliente. Empieza por un proceso documental de gran volumen o alto riesgo, como traspasos de proyectos, informes para clientes, paquetes de contratos o pruebas de cumplimiento normativo. Define los roles de acceso, los puntos de aprobación y las necesidades de conservación; a continuación, mide cuánto tiempo se dedica a buscar, enviar y corregir documentos.
Un proceso de intercambio bien diseñado ofrece a los clientes una experiencia más profesional, al tiempo que reduce la carga diaria de los equipos internos. La próxima solicitud de un cliente de un archivo crítico debería responderse con un acceso controlado a la versión correcta, no con otra búsqueda en las bandejas de entrada.
Related Articles
Articles - Most Read
- Más allá del archivado: cómo la gestión documental puede convertirse en el motor inteligente de la empresa.
- RAG en Sistemas de Gestión Documental: transforma los documentos empresariales en conocimiento inteligente
- AI-Native Document Processing: Cómo el IDP está transformando la gestión documental
- ¿Qué hay de nuevo en LogicalDOC 9.2.2: búsqueda semántica con IA, mayor rendimiento y soporte de idiomas ampliado?
- La creciente importancia de la gestión multimedia en los sistemas de gestión documental


